Nadawca, który nie był nadawcą. Anatomia phishingu z przejętej skrzynki zaufanego kontrahenta
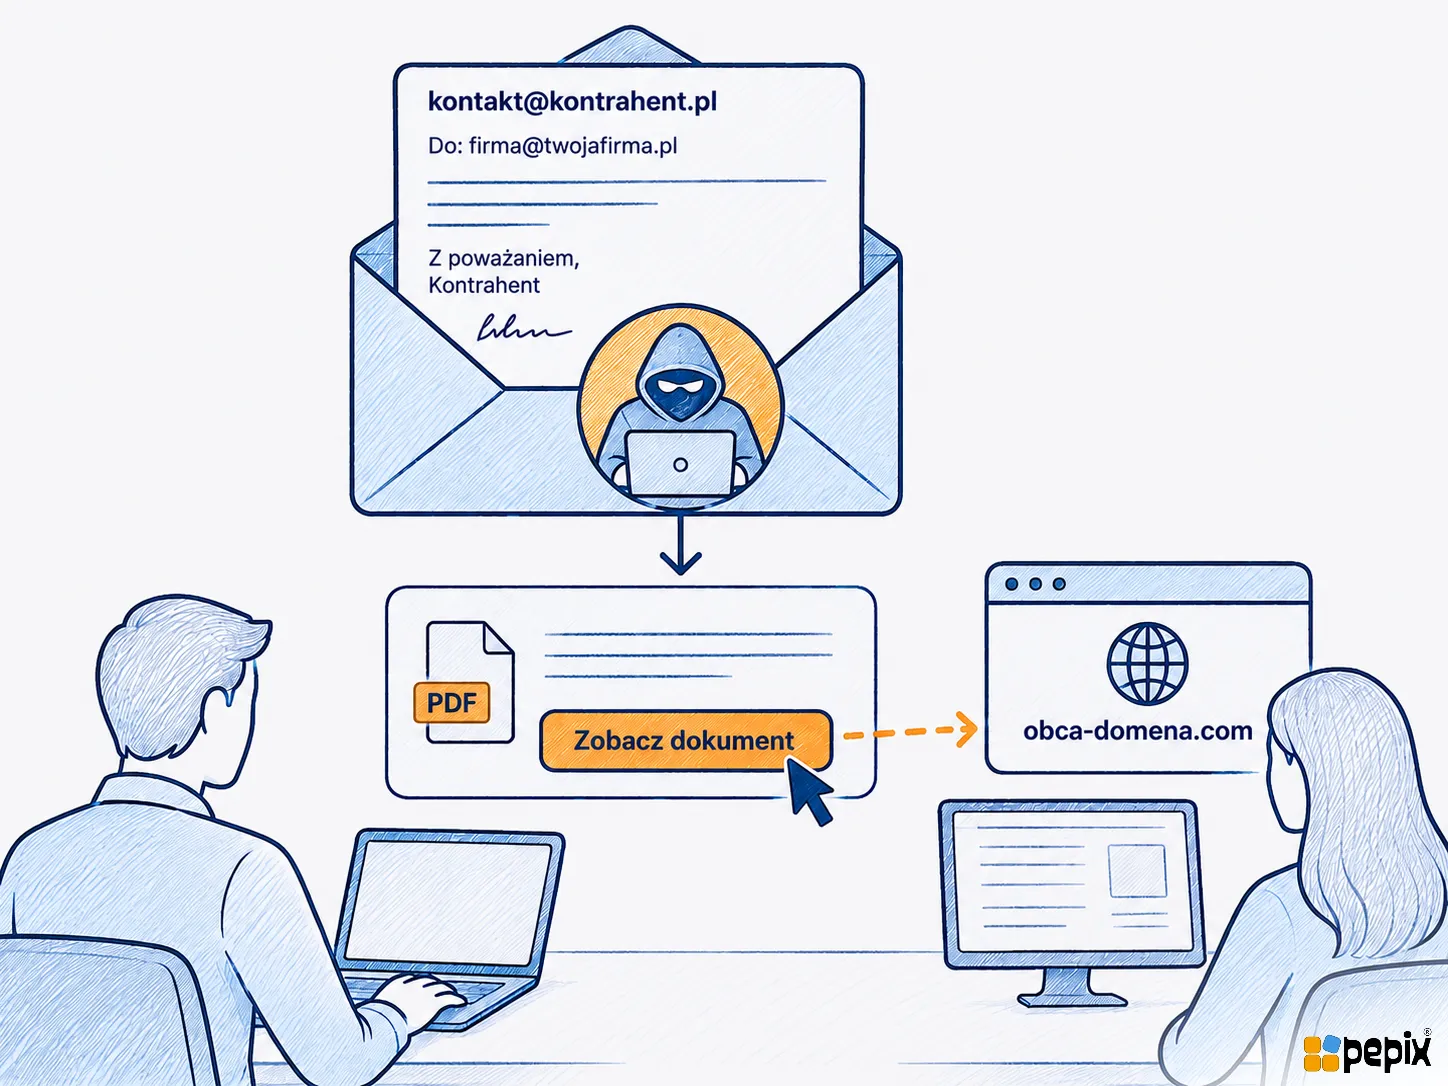
Analiza rzeczywistego incydentu obsłużonego przez zespół PEPIX. Nazwy organizacji, adresy i inne dane umożliwiające identyfikację zostały zanonimizowane.
Większość porad o phishingu sprowadza się do jednego zdania: „sprawdź adres nadawcy”. To dobra rada - ale w opisywanym przypadku była bezużyteczna. Adres nadawcy był prawdziwy. Wiadomość przyszła z realnej, znanej organizacji, z którą nasz klient współpracuje od dawna. Problem polegał na czymś innym: to nie nadawca był fałszywy, tylko ktoś inny siedział w jego skrzynce.
TL;DR
- Pracownik firmy X otrzymał e-mail od znanego kontrahenta, z prawdziwego adresu, z prośbą o przegląd dokumentów.
- Wiadomość zawierała załącznik PDF udający powiadomienie „nowy dokument w chmurze - kliknij, aby zobaczyć”.
- Przycisk w PDF prowadził do obcej, nic nieznaczącej domeny - klasycznej strony wyłudzającej dane logowania.
- Wiadomość mimo wszystko wzbudziła wątpliwości, więc zamiast klikać - zapytano nadawcę o potwierdzenie, ale innym kanałem niż ten e-mail.
- Po kilku godzinach przyszła odpowiedź w tym samym wątku: „Niestety, konto Anny zostało zhakowane - proszę usunąć tę wiadomość”.
- To nie było podszycie się pod adres (spoofing) - atakujący faktycznie mieli dostęp do prawdziwej skrzynki kontrahenta. To tzw. przejęcie konta biznesowego (Business Email Compromise, BEC).
- Nikt po naszej stronie nie kliknął w link ani nie podał żadnych danych - dzięki temu, że ktoś zatrzymał się na chwilę zamiast działać od razu.
1. Wiadomość, która nie miała żadnego oczywistego błędu
Standardowa lista „jak rozpoznać phishing” każe szukać: literówek w adresie, dziwnej domeny, złej polszczyzny, presji czasu. W tej wiadomości nie było nic z tego. Adres nadawcy był dokładnie taki, jak zawsze. Stopka, podpis, styl - identyczne jak w poprzedniej, prawdziwej korespondencji. Temat brzmiał neutralnie i wiarygodnie: prośba o przegląd dokumentów za dany kwartał.
Gdyby ktoś sprawdził wyłącznie adres nadawcy - a to jest najczęstsza rada, jaką się słyszy - nie znalazłby żadnego powodu do niepokoju. I to jest sedno problemu.
2. Załącznik, który udawał powiadomienie z chmury
Do wiadomości dołączony był plik PDF. Po otwarciu widać było ekran przypominający typowe powiadomienie z usługi chmurowej: informację, że „otrzymano nowy dokument”, oraz przycisk w stylu „Zobacz dokument tutaj”.
To bardzo popularny wzorzec w phishingu - większość osób zna takie powiadomienia z codziennej pracy (OneDrive, Google Drive, DocuSign) i klika je odruchowo, bez zastanowienia. Przycisk w tym przypadku prowadził jednak nie do żadnej usługi chmurowej, tylko do zupełnie obcej domeny, niezwiązanej z nadawcą, kontrahentem ani żadną znaną platformą - typowej strony służącej do wyłudzania danych logowania.
PEPIX.AWARE - „zobacz dokument” to nie dowód, że dokument istnieje. Zanim klikniesz przycisk w załączniku PDF czy e-mailu, najedź na niego kursorem (bez klikania) i sprawdź w rogu okna, dokąd faktycznie prowadzi. Jeśli adres nie ma nic wspólnego z nadawcą ani znaną usługą - nie klikaj.
3. Dlaczego „sprawdź adres nadawcy” tym razem nie wystarczyło
To najważniejsza część tej historii. Nagłówki techniczne wiadomości pokazały, że nie była to podróbka adresu - wiadomość rzeczywiście została wysłana z prawdziwej infrastruktury pocztowej kontrahenta, tym samym kontem, które od miesięcy wysyłało normalną korespondencję.
Innymi słowy: atakujący nie musieli niczego podrabiać, bo mieli już klucze do prawdziwego mieszkania. To się nazywa przejęciem konta biznesowego (Business Email Compromise) i jest dziś jedną z trudniejszych do wykrycia form phishingu - bo omija dokładnie tę radę, którą najczęściej się powtarza.
4. Zamiast kliknąć - zapytano wprost, innym kanałem
Wiadomość, mimo prawdziwego adresu nadawcy, wzbudziła wątpliwości - m.in. sam schemat „zobacz dokument w chmurze” w połączeniu z ogólnym tematem „przegląd dokumentów”. Zamiast klikać przycisk albo po prostu zignorować sprawę, skontaktowano się z domniemanym nadawcą innym kanałem niż podejrzana wiadomość - nie odpowiadając w tym wątku i nie korzystając z danych kontaktowych podanych w samym e-mailu, tylko wykorzystując kontakt znany z wcześniejszej, niezależnej korespondencji.
Po kilku godzinach w tym samym wątku e-mailowym pojawiła się odpowiedź - tym razem od innej osoby z tej samej organizacji: krótka informacja, że konto koleżanki zostało zhakowane i że poprzednią wiadomość należy usunąć.
To dobra ilustracja tego, dlaczego warto mieć taki krok jako standardową procedurę, a nie coś, co robi się „gdy czujemy, że coś jest nie tak”. Gdyby nikt nie zapytał, ta wiadomość prawdopodobnie zostałaby po prostu usunięta jako podejrzana - bez potwierdzenia, że rzeczywiście chodziło o przejęte konto, i bez możliwości ostrzeżenia innych odbiorców tej samej kampanii.
PEPIX.AWARE - potwierdzenia szukaj poza wątkiem, w którym pojawiła się wątpliwość. Nigdy nie weryfikuj podejrzanej wiadomości, odpowiadając na nią lub dzwoniąc pod numer podany w jej treści - te dane mogą być równie fałszywe jak sama wiadomość. Skorzystaj z kontaktu, który znasz z wcześniejszej relacji: numeru z wizytówki, CRM-u albo oficjalnej strony firmy znalezionej samodzielnie.
5. Jak w takim razie się bronić, skoro adres jest prawdziwy?
Skoro adres nadawcy nie jest już wiarygodnym sygnałem, warto przenieść uwagę na coś innego - na samą treść i logikę wiadomości:
- Czy ta osoba/firma normalnie wysyła Ci dokumenty w ten sposób (jako link „zobacz w chmurze”), czy to nowy wzorzec komunikacji?
- Czy przycisk lub link prowadzi tam, gdzie sugeruje jego opis?
- Czy prośba pasuje do kontekstu Waszej współpracy, czy pojawia się znienacka?
A jeśli coś budzi wątpliwości - niezależnie od tego, jak wiarygodnie wygląda adres - najbezpieczniej jest zadzwonić do nadawcy na numer, który znasz z wcześniejszej korespondencji lub strony firmowej (nigdy z numeru podanego w samej podejrzanej wiadomości) i zapytać wprost, czy faktycznie coś wysyłał.
Dlaczego ten atak mógł zadziałać
| Element ataku | Dlaczego jest skuteczny |
|---|---|
| Prawdziwy adres nadawcy | Omija najpopularniejszą poradę „sprawdź adres” |
| Ton i styl zgodny z wcześniejszą korespondencją | Brak typowych „czerwonych flag” językowych |
| Załącznik w stylu powiadomienia z chmury | Wzorzec dobrze znany i rutynowo klikany |
| Link ukryty za przyciskiem „Zobacz dokument” | Prawdziwy adres docelowy niewidoczny bez najechania kursorem |
Rekomendacje
- Nie traktuj prawdziwego adresu nadawcy jako wystarczającego dowodu wiarygodności - jeśli konto zostało przejęte, adres jest autentyczny, a mimo to wiadomość jest złośliwa.
- Zawsze sprawdzaj, dokąd faktycznie prowadzi przycisk/link, zanim w niego klikniesz - najechanie kursorem pokazuje rzeczywisty adres.
- Zrób z weryfikacji innym kanałem stały nawyk, a nie wyjątek „na wszelki wypadek”. Nietypową prośbę - nawet z zaufanego adresu - potwierdzaj telefonicznie lub innym kanałem, korzystając z kontaktu, który znasz z wcześniejszej relacji, nigdy z danych podanych w samej wiadomości.
- Jeśli kontrahent potwierdzi, że jego konto zostało przejęte - nie poprzestawaj na usunięciu wiadomości. Sprawdź, czy ktoś zdążył kliknąć, pobrać lub wpisać dane, zanim potwierdzenie przyszło.
- Włącz uwierzytelnianie wieloskładnikowe (MFA) wszędzie, gdzie się da - to nie zapobiegnie takiej wiadomości, ale znacząco utrudnia atakującym przejęcie kolejnych kont, w tym Twojego.
Podsumowanie
Ten incydent nie skończył się utratą danych - i nie był to przypadek. Skończył się dobrze, bo ktoś zatrzymał się przed kliknięciem i zamiast tego zapytał wprost, innym kanałem, czy wiadomość rzeczywiście pochodzi od nadawcy. Dopiero ta jedna decyzja ujawniła, że konto zostało przejęte. To dobra ilustracja tego, że w dzisiejszym phishingu prawdziwy adres nadawcy nic już nie gwarantuje - liczy się to, czy w firmie istnieje nawyk potwierdzania wątpliwości poza wątkiem, w którym się pojawiły.
O PEPIX.AWARE
PEPIX.AWARE to platforma szkoleniowa PEPIX z zakresu cyberbezpieczeństwa. Ten materiał powstał na podstawie realnego incydentu obsłużonego przez nasz zespół, po odpowiedniej anonimizacji danych klienta.
Jeśli szkolenia macie do przeprowadzenia z obowiązku, a nie z chęci, liczy się też ich udokumentowanie na wypadek kontroli. Piszemy o tym w PEPIX.AWARE: szkolenia pod NIS2 i ustawę o KSC.
Masz pytania do tego tematu?
Nasi eksperci IT chętnie pomogą Twojej firmie wdrożyć omawiane rozwiązania.